Nicolai Haugsted
Trumps ansträngningar att hålla federala invandringsagenter anonyma lider ett stort bakslag efter ett massivt påstått dataintrång.

Donald Trumps skärpta invandringspolitik har satt federala brottsbekämpande tjänstemän under intensiv offentlig granskning, särskilt då administrationen fortsätter att utöka deportationsinsatserna över hela USA.
Department of Homeland Security (DHS) har försvarat sitt beslut att dölja identiteterna på tjänstemän som är involverade i invandringsmyndighetens arbete, med argumentet att anställda utsätts för ökande hot på grund av sitt arbete.
Men departementets ansträngningar att skydda sin personal från offentlig identifiering kan nu möta ett allvarligt bakslag.
Enligt Straight Arrow News hävdar en hackergrupp att de har kommit över en enorm samling interna regeringshandlingar som innehåller information om tiotusentals federala anställda.


Enligt en rapport publicerad på onsdagen av Straight Arrow News påverkar det påstådda intrånget nästan 42 000 personer som arbetar för Department of Homeland Security, inklusive personal involverad i Trumps invandringsinsatser.
Den läckta informationen ska enligt uppgift inkludera anställdas namn, kontaktuppgifter och arbetsuppgifter, vilket väcker frågor om departementets cybersäkerhetsskydd och de potentiella konsekvenserna för dess personal.
Hackare hävdar att de har exponerat tusentals federala agenter
Gruppen som tar på sig ansvaret kallar sig ”Department of Peace”.
Enligt Straight Arrow News fick hackarna tillgång till en intern DHS-databas som innehöll uppgifter om cirka 42 000 anställda.
Detta representerar ungefär en femtedel av departementets arbetsstyrka.
Informationen ska enligt uppgift inkludera namn, telefonnummer, e-postadresser och beskrivningar av de anställdas ansvarsområden.
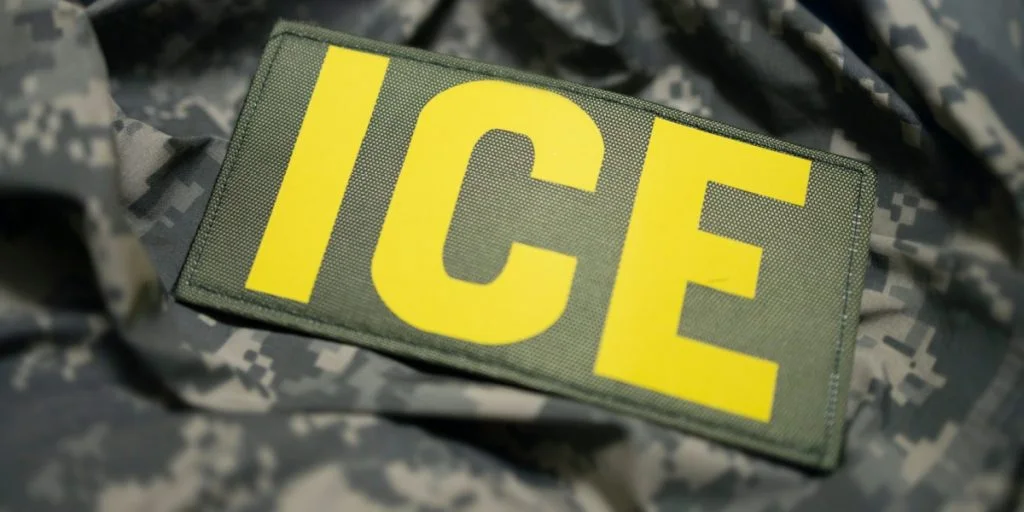
Personal från Immigration and Customs Enforcement (ICE) och Customs and Border Protection (CBP) finns bland dem vars uppgifter förekommer i materialet.
Det rapporterade intrånget sträcker sig också bortom de myndigheter som är mest förknippade med invandringsarresteringar och deportationer.
Uppgifterna ska enligt uppgift omfatta anställda som arbetar för Homeland Security Investigations, Cybersecurity and Infrastructure Security Agency samt US Citizenship and Immigration Services.
Straight Arrow News uppgav att de fick materialet via den schweiziska hackaren maia arson crimew och Distributed Denial of Secrets, en ideell organisation som arkiverar läckt information.
De exakta omständigheterna kring det påstådda intrånget är fortfarande oklara, inklusive när databasen fick åtkomst och hur hackarna fick tag på informationen.
Oberoende verifiering av hela datamängden har inte fastställts i rapporteringen.
Läckan kan undergräva ansträngningar att dölja agenters identiteter
Den rapporterade exponeringen kommer mitt i en pågående debatt om transparens och ansvarsskyldighet inom federal invandringsmyndighet.
DHS har upprepade gånger försvarat praxis att undanhålla tjänstemännens identiteter, särskilt efter kontroversiella operationer som involverat anklagelser om överdrivet våld.
Agenter har också ofta synts med ansiktstäckning under invandringsarresteringar.
Administrationens tjänstemän hävdar att sådana försiktighetsåtgärder är nödvändiga för att skydda anställda och deras familjer från trakasserier, hot och potentiellt våld.
Kritiker har dock ifrågasatt om döljandet av tjänstemännens identiteter gör det svårare att fastställa ansvar när insatser resulterar i allvarliga skador eller dödsfall.
Det påstådda dataintrånget introducerar en annan dimension till den oenigheten.
Om informationen är autentisk och tillräckligt detaljerad kan utredare och journalister kunna identifiera personal vars namn tidigare har undanhållits från offentlig rapportering.
Samtidigt skapar exponering av federala anställdas personliga uppgifter potentiella säkerhetsrisker, särskilt för individer som är involverade i känsliga utredningar eller hemliga operationer.
Uppgifter ska inkludera tjänstemän involverade i dödliga skjutningar
Straight Arrow News rapporterade att deras granskning av materialet identifierade poster associerade med federala tjänstemän involverade i kontroversiella incidenter under Trumps andra mandatperiod.
Bland dem fanns två agenter från Customs and Border Protection kopplade till den dödliga skjutningen av demonstranten Alex Pretti i Minneapolis i januari.
Nyhetsbyrån rapporterade att de hittade uppgifter som motsvarade de två tjänstemännen som var involverade i incidenten.
En sökning efter den agent som enligt uppgift var ansvarig för att dödligt skjuta demonstranten Renee Good gav dock ingen matchande post.
Frånvaron av en viss anställd i materialet betyder inte nödvändigtvis att personen aldrig inkluderades i DHS-register.
Det kan återspegla begränsningar i datamängden, skillnader i journalföring eller hur informationen organiserades.
De rapporterade fynden visar ändå varför det påstådda intrånget kan väcka uppmärksamhet från journalister och organisationer som utreder federala brottsbekämpande operationer.
Skjutningarna i Minneapolis har redan genererat betydande kontroverser kring invandringsmyndighetens taktik och regeringens hantering av utredningar.
Hackare beskriver läckan som ett stort genombrott
Individerna associerade med datautgivningen har betonat dess potentiella betydelse för att granska Homeland Securitys interna struktur.
Den schweiziska hackaren maia arson crimew beskrev materialet som ovanligt omfattande.
”Denna datamängd är massiv både vad gäller storlek och påverkan”, sade crimew.
Hackaren karakteriserade också informationen som ”en fullständig game changer för alla som utreder DHS, vilket förenklar identifieringen av agenter och deras befälskedjor.”
Enligt rapporten innehåller databasen organisatoriska kategorier associerade med hemliga och dolda operationer.
Sådana klassificeringar skulle potentiellt kunna avslöja hur personal är fördelad över känsliga områden inom departementet.
Emma Best, medgrundare av Distributed Denial of Secrets, hävdade på liknande sätt att materialet skulle kunna ge insikt i de tjänstemän som ansvarar för att forma och implementera invandringspolitiken.
Best sade att uppgifterna identifierar ”många av arkitekterna och drivkrafterna bakom DHS:s politik.”
Organisationen hävdade också att informationen skulle kunna belysa personal som övervakar hemliga operationer och administrationens ”ständigt eskalerande program för utlämning och deportation.”
Dessa bedömningar kommer från individer som är involverade i att skaffa eller distribuera materialet och bör förstås som deras karaktärisering av dess betydelse.
Hackare refererar till Homeland Security-sekreterarens varning
Tidpunkten för det rapporterade intrånget är fortfarande osäker.
En talesperson för hackergruppen kopplade dock incidenten till kommentarer som tidigare gjorts av Homeland Security-sekreteraren Markwayne Mullin.
Den 17 juli ska Mullin ha sagt att han ”skruvade upp värmen” efter en rad kontroversiella skjutningar som involverade federala tjänstemän.
Hackarnas talesperson hänvisade därefter till dessa kommentarer när de diskuterade intrånget.
”Det här är vad som händer med ICE när man gör så”, sade talespersonen.
Uttalandet antyder att gruppen avsåg sina handlingar som ett svar på administrationens invandringspolitik.
Kommentarerna fastställer dock inte när intrånget inträffade eller om Mullins kommentarer direkt påverkade operationen.
Ingen detaljerad offentlig förklaring av de påstådda hackarnas metoder inkluderades i rapporten.
Homeland Security möter frågor om sin cybersäkerhet
Den rapporterade incidenten väcker farhågor som sträcker sig bortom administrationens invandringspolitik.
DHS ansvarar för att skydda USA mot ett brett spektrum av säkerhetshot, inklusive cyberattacker riktade mot kritisk infrastruktur och regeringssystem.
Departementet övervakar också Cybersecurity and Infrastructure Security Agency, som spelar en central roll i att hjälpa federala myndigheter och privata organisationer att försvara sig mot digitala hot.
Ett intrång som involverar tiotusentals anställdas register skulle därför utgöra en betydande säkerhetsfråga för en organisation med omfattande cybersäkerhetsansvar.
De potentiella riskerna inkluderar riktade trakasserier, nätfiskeförsök, identitetsrelaterade bedrägerier och försök att identifiera personal som är involverad i känsliga regeringsoperationer.
Inte varje anställd som listas i registren skulle nödvändigtvis möta samma nivå av exponering eller risk.
Ändå gör den rapporterade omfattningen av incidenten departementets svar särskilt viktigt.
Enligt Straight Arrow News hade DHS, ICE och CBP inte omedelbart svarat på förfrågningar om kommentarer.
Utan ett officiellt svar förblir viktiga frågor obesvarade, inklusive om departementet har bekräftat intrånget, om berörda anställda har underrättats och vilka åtgärder som vidtas för att förhindra ytterligare exponering.